Domain computermausblog.de kaufen?
Wir ziehen mit dem Projekt
computermausblog.de um.
Sind Sie am Kauf der Domain
computermausblog.de interessiert?
domain@kv-gmbh.de · 0541-91531010
Domain computermausblog.de kaufen?
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **


Ähnliche Suchbegriffe für Phishing-Angriffe
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
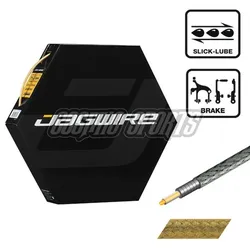
Jagwire Bremszugaußenhülle CGX-SL 5 mm x 30 m Gold – leicht, langlebig, optimal für präzise BremsperformanceJagwire Jagwire Bremszugaußenhülle CGX-SL 5 mm x 30 m Gold Überblick Die Bremszugaußenhülle CGX-SL von Jagwire ist 5 mm dick und 30 Meter lang, ausgeführt in der Farbe Gold. Sie dient dem Schutz und der Führung von Bremszügen bei Fahrrädern, bietet eine langlebige Konstruktion und ist auf präzise Bremsperformance ausgelegt. Wichtige Details Außenhülle kompatibel mit Standard-Bremszügen Durchmesser 5 mm Länge 30 Meter Material speziell ausgelegt für Langlebigkeit und flexible Handhabung Farbe: Gold Speziell gefertigt für präzise Bremsleistung Geeignet für den Einsatz an Fahrrädern verschiedenster Bauarten Robuste Konstruktion für dauerhafte Nutzung Praxis und Beratung Geeignet für den Einbau an mechanischen Scheiben- und V-Bremsen Passende Bremszüge entsprechend dem Durchmesser auswählen Beim Verlegen auf saubere Schnittkanten achten, um Zugreibung zu minimieren Außenhülle regelmäßig auf Beschädigungen prüfen Schmierung der Bremszüge erleichtert die Gängigkeit Bei der Bremswartung auch den Zustand der Außenhülle kontrollieren Montagehinweise Vor der Montage die Länge der Außenhülle auf das benötigte Maß zuschneiden Säubern und entgraten der Schnittkanten zur optimalen Zugführung Außenhülle so verlegen, dass Knicke vermieden werden Nach der Montage prüfen, dass der Bremszug leichtgängig läuft und nicht einhakt Regelmäßige Kontrolle der Außenhülle auf Verschleiß oder Beschädigungen durchführen50,40 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
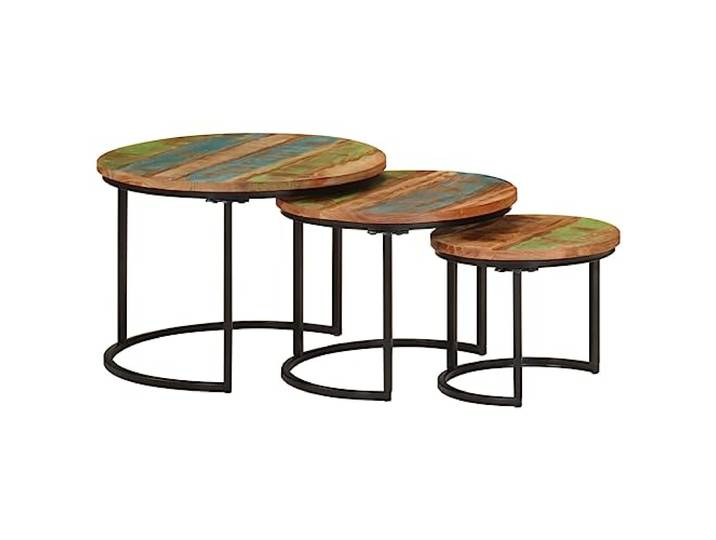
HEFZGDB Satztische 3 Stück Recyceltes Massivholz Altholz Couchtische Set Stapelbar Stilvoll Langlebig Stabile Tischplatte Vielseitig Wohnzimmer BeistelltischHEFZGDB Satztische 3 Stück Recyceltes Massivholz Altholz Couchtische Set Stapelbar Stilvoll Langlebig Stabile Tischplatte Vielseitig Wohnzimmer Beistelltisch. Jedes Möbelstück ist ein handgefertigtes Unikat mit individueller Maserung und Farbgebung, die durch die Verwendung von recyceltem Altholz entsteht. Die drei Tische in unterschiedlichen Größen bieten flexible Nutzungsmöglichkeiten als Beistelltisch, Couchtisch oder Ablagetisch in verschiedenen Räumen. Das stabile Tischgestell aus recyceltem Massivholz wie Teak oder Mango gewährleistet eine hohe Langlebigkeit und Stabilität der Tischplatte. Durch ihr schlichtes, klassisches Design passen die Tische harmonisch in verschiedene Einrichtungsstile und bereichern den Wohnraum. Die platzsparende Stapelbarkeit der unterschiedlich großen Tische ermöglicht eine einfache Aufbewahrung, wenn sie nicht benötigt werden. Farbe:Recyceltes Massivholz97,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter


-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **


Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
Top-Angebote
Produkte zum Begriff Phishing-Angriffe:
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.35958,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
DT Swiss Speiche Aerolite 2.0/2.3/0.9 schwarz 294 mm VE 20 – langlebig, leicht, präziseDT Swiss DT Swiss Speiche Aerolite 2.0/2.3/0.9 schwarz 294 mm VE 20 Überblick Die DT Swiss Speiche Aerolite ist eine Speiche aus Nirosta in schwarzer Farbe mit den Maßen 2,0-2,3 x 0,9 x 2,0 mm und einer Länge von 294 mm. Sie wird ohne Nippel geliefert und ist für präzise und langlebige Einsätze im Laufradbau geeignet. Wichtige Details Material: Nirosta Edelstahl Maße: 2,0-2,3 x 0,9 x 2,0 mm Länge: 294 mm Farbe: Schwarz Form: Messerspeiche (flach und aerodynamisch) Lieferumfang: 20 Stück ohne Nippel Kompatibel mit handelsüblichen Nippeln für Speichen dieser Größe Verwendung: Speiche für Laufradaufbau und -instandhaltung Praxis und Beratung Speichenlänge vor Gebrauch auf passende Naben- und Felgenmaße prüfen Für Laufradaufbau oder Ersatz einzelner Speichen geeignet Speichen sollten passend zu Nippeln und Felgen gewählt werden Regelmäßige Kontrolle der Spannung und des Laufrades empfohlen Korrosionsbeständigkeit durch Edelstahlmaterial gegeben Montagehinweise Vor Montage Länge und Speichenform an Felge und Nabe prüfen Speichen mit geeigneten Werkzeugen spannen und auf gleichmäßige Spannung achten Nippel und Speichenlöcher der Felge vor Montage auf sauberen Sitz prüfen Nach Laufradaufbau auf Rundlauf und Spielfreiheit kontrollieren Nach der ersten Nutzung Nachspannung und Sicherheitscheck durchführen38,81 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Jagwire Bremszugaußenhülle CGX-SL 5 mm x 30 m Gold – leicht, langlebig, optimal für präzise BremsperformanceJagwire Jagwire Bremszugaußenhülle CGX-SL 5 mm x 30 m Gold Überblick Die Bremszugaußenhülle CGX-SL von Jagwire ist 5 mm dick und 30 Meter lang, ausgeführt in der Farbe Gold. Sie dient dem Schutz und der Führung von Bremszügen bei Fahrrädern, bietet eine langlebige Konstruktion und ist auf präzise Bremsperformance ausgelegt. Wichtige Details Außenhülle kompatibel mit Standard-Bremszügen Durchmesser 5 mm Länge 30 Meter Material speziell ausgelegt für Langlebigkeit und flexible Handhabung Farbe: Gold Speziell gefertigt für präzise Bremsleistung Geeignet für den Einsatz an Fahrrädern verschiedenster Bauarten Robuste Konstruktion für dauerhafte Nutzung Praxis und Beratung Geeignet für den Einbau an mechanischen Scheiben- und V-Bremsen Passende Bremszüge entsprechend dem Durchmesser auswählen Beim Verlegen auf saubere Schnittkanten achten, um Zugreibung zu minimieren Außenhülle regelmäßig auf Beschädigungen prüfen Schmierung der Bremszüge erleichtert die Gängigkeit Bei der Bremswartung auch den Zustand der Außenhülle kontrollieren Montagehinweise Vor der Montage die Länge der Außenhülle auf das benötigte Maß zuschneiden Säubern und entgraten der Schnittkanten zur optimalen Zugführung Außenhülle so verlegen, dass Knicke vermieden werden Nach der Montage prüfen, dass der Bremszug leichtgängig läuft und nicht einhakt Regelmäßige Kontrolle der Außenhülle auf Verschleiß oder Beschädigungen durchführen50,40 €*Versand: 7,99 €Sichere Weiterleitung zum Anbieter
-
Wie können Internetnutzer Phishing-Angriffe erkennen und sich davor schützen?
Internetnutzer können Phishing-Angriffe erkennen, indem sie verdächtige E-Mails oder Links nicht öffnen und keine sensiblen Daten preisgeben. Sie sollten immer die URL überprüfen, bevor sie persönliche Informationen eingeben und Sicherheitssoftware auf dem neuesten Stand halten. Zudem ist es ratsam, regelmäßig Passwörter zu ändern und auf sichere Websites zu achten. **
-
Wie können Nutzer Phishing-Angriffe erkennen und sich davor schützen?
1. Seien Sie vorsichtig bei unerwarteten E-Mails oder Nachrichten, die nach persönlichen Informationen fragen. 2. Überprüfen Sie immer die URL der Website, bevor Sie persönliche Daten eingeben. 3. Halten Sie Ihre Software und Antivirenprogramme auf dem neuesten Stand, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Internetnutzer sich vor Phishing-Angriffen schützen? Was sind die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden?
Internetnutzer können sich vor Phishing-Angriffen schützen, indem sie misstrauisch gegenüber unbekannten E-Mails und Links sind, ihre Passwörter regelmäßig ändern und eine Antivirensoftware verwenden. Die gängigsten Methoden, mit denen Phishing-Angriffe durchgeführt werden, sind gefälschte E-Mails, gefälschte Websites und Social Engineering. **
-
Wie kann man Phishing-Webseiten von legitimen Webseiten unterscheiden? Welche Techniken können verwendet werden, um Phishing-Angriffe zu erkennen?
Phishing-Webseiten können oft an verdächtigen URLs, fehlenden Sicherheitszertifikaten und ungewöhnlichen Anfragen nach persönlichen Informationen erkannt werden. Man sollte auch auf Rechtschreibfehler, unerwartete E-Mails oder Nachrichten und unrealistische Angebote achten. Techniken wie die Überprüfung der URL, die Verwendung von Antivirensoftware und das Ignorieren von unerwünschten E-Mails können helfen, Phishing-Angriffe zu erkennen und zu vermeiden. **
Ähnliche Suchbegriffe für Phishing-Angriffe
-
HEFZGDB Satztische 3 Stück Recyceltes Massivholz Altholz Couchtische Set Stapelbar Stilvoll Langlebig Stabile Tischplatte Vielseitig Wohnzimmer BeistelltischHEFZGDB Satztische 3 Stück Recyceltes Massivholz Altholz Couchtische Set Stapelbar Stilvoll Langlebig Stabile Tischplatte Vielseitig Wohnzimmer Beistelltisch. Jedes Möbelstück ist ein handgefertigtes Unikat mit individueller Maserung und Farbgebung, die durch die Verwendung von recyceltem Altholz entsteht. Die drei Tische in unterschiedlichen Größen bieten flexible Nutzungsmöglichkeiten als Beistelltisch, Couchtisch oder Ablagetisch in verschiedenen Räumen. Das stabile Tischgestell aus recyceltem Massivholz wie Teak oder Mango gewährleistet eine hohe Langlebigkeit und Stabilität der Tischplatte. Durch ihr schlichtes, klassisches Design passen die Tische harmonisch in verschiedene Einrichtungsstile und bereichern den Wohnraum. Die platzsparende Stapelbarkeit der unterschiedlich großen Tische ermöglicht eine einfache Aufbewahrung, wenn sie nicht benötigt werden. Farbe:Recyceltes Massivholz97,00 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Angriffe auf den DenkraumAngriffe auf den Denkraum , Konsequenzen für die klinische Praxis, Kultur und Gesellschaft. Eine Publikation der DGPT , Seitenschweller > Karosserie & Exterieur Styling , Erscheinungsjahr: 202409, Produktform: Kartoniert, Titel der Reihe: Bibliothek der Psychoanalyse##, Redaktion: Jänchen-van der Hoofd, Birgit~Martin, Rupert~Schäfer, Georg, Übersetzung: Sedlacek, Stefanie, Seitenzahl/Blattzahl: 425, Keyword: DGPT; DGPT-Jahrestagung 2023; Denkverbot; Fake News; Gesellschaft; Konsensbildung; Kultur; Psychoanalyse; Psychotherapie; Tabu; Thinking under fire; Wilfred R. Bion; gesellschaftspolitische Bedrohung; therapeutische Beziehung, Fachschema: Analyse / Psychoanalyse~Psychoanalyse - Psychoanalytiker~Psychotherapie / Psychoanalyse~Psychotherapie - Psychotherapeut~Therapie / Psychotherapie, Fachkategorie: Gesellschaft und Kultur, allgemein~Psychotherapie, Warengruppe: TB/Psychoanalyse, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Länge: 208, Breite: 146, Höhe: 32, Gewicht: 614, Produktform: Kartoniert, Genre: Geisteswissenschaften/Kunst/Musik,49,90 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Wintour, Anna: Stilvoll WohnenStilvoll Wohnen , Die schönsten Interiors der Welt , Unterbodenleuchten > Lichter & Leuchten , Erscheinungsjahr: 20210915, Produktform: Leinen, Autoren: Wintour, Anna~Kalt, Marie~Jahn, Oliver, Seitenzahl/Blattzahl: 304, Abbildungen: 300 farbige Abbildungen, Keyword: Innenarchitektur; Interior Design; Inneneinrichtung; Wohnkonzept; Interior-Projekte; Bildband; Wohnräume; China; Frankreich; Spanien; Indien; Mexiko; Wohnprojekt; Tommy Hilfiger; Marc Jacobs; Dekoration; Lifestyle; Architektur, Fachschema: Einrichtung (Inneneinrichtung)~Inneneinrichtung~Interieur~Schöner Wohnen (Einrichtungstipps)~Wohnen / Einrichtung~Architekt / Innenarchitekt~Innenarchitektur - Innenarchitekt, Fachkategorie: Architektur: Innenarchitektur, Warengruppe: HC/Innenarchitektur/Design, Fachkategorie: Inneneinrichtung, -ausstattung und Styleguides, Thema: Entdecken, Text Sprache: ger, Originalsprache: eng, UNSPSC: 49019900, Warenverzeichnis für die Außenhandelsstatistik: 49019900, Verlag: Callwey GmbH, Verlag: Callwey GmbH, Verlag: Callwey GmbH, Länge: 310, Breite: 238, Höhe: 26, Gewicht: 1964, Produktform: Gebunden, Genre: Geisteswissenschaften/Kunst/Musik, Genre: Geisteswissenschaften/Kunst/Musik, Herkunftsland: DEUTSCHLAND (DE), Katalog: deutschsprachige Titel, Katalog: Gesamtkatalog, Katalog: Lagerartikel, Book on Demand, ausgew. Medienartikel, Relevanz: 0002, Tendenz: -1, Unterkatalog: AK, Unterkatalog: Bücher, Unterkatalog: Hardcover, Unterkatalog: Lagerartikel,49,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Kaspersky Threat Data Feeds - Phishing URLKaspersky Threat Data Feeds – Phishing URL In der heutigen vernetzten Welt stellen Phishing-Angriffe eine der größten Cyberbedrohungen für Unternehmen und Privatpersonen dar. Cyberkriminelle nutzen bösartige Websites, um Benutzerdaten zu stehlen, vertrauliche Informationen auszuspionieren und schädliche Aktivitäten auszuführen. Um sich gegen diese Angriffe zu wappnen, benötigen Unternehmen kontinuierlich aktualisierte Informationen über gefährliche URLs. **Kaspersky Threat Data Feeds – Phishing URL** bietet eine umfassende und ständig aktualisierte Datenquelle über bekannte Phishing-URLs, die es Unternehmen ermöglicht, potenziell schädliche Websites zu identifizieren und ihre Systeme effektiv vor Phishing-Angriffen zu schützen. Überblick über Kaspersky Threat Data Feeds – Phishing URL Der **Kaspersky Threat Data Feeds – Phishing URL**-Dienst stellt Unternehmen eine stetig aktualisierte Datenbank über URLs zur Verfügung, die als Phishing-Websites identifiziert wurden. Diese Feeds umfassen Details über verdächtige und bösartige Websites, die darauf abzielen, Benutzerdaten zu stehlen oder Schadsoftware zu verbreiten. Durch die Integration dieser Informationen in bestehende Sicherheitslösungen können Unternehmen ihre Abwehrmechanismen stärken und die Wahrscheinlichkeit von Cyberangriffen erheblich verringern. Hauptfunktionen Umfassende Phishing-URL-Daten: Bereitstellung einer ständig aktualisierten Datenbank mit Phishing-URLs, die in Echtzeit Bedrohungen erkennen und blockieren hilft. Zusätzliche Bedrohungsinformationen: Zu jeder URL werden relevante Details wie Kategorie, Bedrohungslevel und geografische Herkunft geliefert. Nahtlose Integration: Einfache Implementierung der Datenfeeds in bestehende SIEM-Systeme, Firewalls, Web-Gateways und andere Sicherheitssysteme. Minimierung von Fehlalarmen: Durch die Bereitstellung präziser Bedrohungsdaten werden Fehlalarme reduziert und die Effizienz des Sicherheitsteams gesteigert. Erkennung und Blockierung in Echtzeit: Proaktive Abwehrmaßnahmen gegen Bedrohungen, bevor sie in das System eindringen können. Vorteile für Ihr Unternehmen Erhöhter Schutz vor Phishing: Durch den Zugang zu aktuellen Bedrohungsdaten können Unternehmen schädliche Phishing-URLs schnell erkennen und blockieren. Optimierte Sicherheitsstrategie: Durch aktuelle Bedrohungsdaten können Unternehmen proaktive Sicherheitsmaßnahmen entwickeln und Sicherheitslücken schließen. Effizienzsteigerung: Die Reduzierung von Fehlalarmen ermöglicht es den Sicherheitsteams, sich auf echte Bedrohungen zu konzentrieren und schneller zu reagieren. Compliance und Sicherheitsstandards: Unterstützung bei der Einhaltung gesetzlicher und branchenspezifischer Sicherheitsanforderungen durch effektive Bedrohungserkennung. Skalierbare Lösung: Geeignet für Unternehmen jeder Größe und anpassbar an spezifische Sicherheitsanforderungen und -infrastrukturen. Integration und Kompatibilität Die Kaspersky Threat Data Feeds – Phishing URL sind so konzipiert, dass sie problemlos in bestehende IT-Sicherheitsinfrastrukturen integriert werden können. Sie unterstützen verschiedene Formate wie JSON, CSV und STIX, was die Implementierung in SIEM-Systeme, SOAR-Plattformen und andere Sicherheitslösungen erleichtert. Mit der flexiblen API-Integration können Unternehmen die Bedrohungsdaten genau an ihre Bedürfnisse anpassen und nahtlos in ihre Sicherheitsarchitekturen integrieren. Anwendungsfälle für Kaspersky Threat Data Feeds – Phishing URL Verhinderung von Identitätsdiebstahl: Durch Blockierung von Phishing-URLs können Unternehmen sicherstellen, dass Mitarbeiter und Kunden nicht auf gefälschte Websites zugreifen. Schutz vor Datendiebstahl: Phishing-Angriffe, die darauf abzielen, sensible Daten zu sammeln, können frühzeitig erkannt und verhindert werden. Erhöhung der Netzwerksicherheit: Durch die Identifizierung und Blockierung verdächtiger URLs kann das Unternehmensnetzwerk besser geschützt werden.37851,95 €*Versand: 0,00 €Sichere Weiterleitung zum Anbieter
-
Was sind die gängigsten Methoden, mit denen man Phishing-Angriffe erkennen und vermeiden kann?
Die gängigsten Methoden zur Erkennung von Phishing-Angriffen sind das Überprüfen der Absenderadresse, das Prüfen von Links vor dem Klicken und das Überprüfen von verdächtigen Anfragen nach persönlichen Informationen. Um Phishing-Angriffe zu vermeiden, sollte man keine sensiblen Daten preisgeben, keine unerwünschten Anhänge öffnen und regelmäßig Software-Updates durchführen, um Sicherheitslücken zu schließen. Es ist auch ratsam, eine Antivirensoftware und eine Firewall zu verwenden, um sich vor Phishing-Angriffen zu schützen. **
-
Wie können Nutzer Phishing-Angriffe frühzeitig erkennen und sich vor betrügerischen E-Mails schützen?
1. Seien Sie skeptisch gegenüber E-Mails, die nach persönlichen Informationen fragen oder Druck ausüben. 2. Überprüfen Sie die Absenderadresse und Links in verdächtigen E-Mails sorgfältig. 3. Aktualisieren Sie regelmäßig Ihre Sicherheitssoftware und informieren Sie sich über aktuelle Phishing-Taktiken. **
-
Wie kann man Phishing-Angriffe erkennen und sich davor schützen? Welche Methoden und Techniken werden verwendet, um Phishing-Versuche rechtzeitig zu erkennen?
Phishing-Angriffe können anhand verdächtiger E-Mails, Links oder Anhänge erkannt werden. Man sollte immer auf die Absenderadresse, Grammatikfehler und ungewöhnliche Anfragen achten. Um sich zu schützen, sollte man niemals persönliche Daten preisgeben und regelmäßig Passwörter ändern. Techniken wie Anti-Phishing-Software, Zwei-Faktor-Authentifizierung und Schulungen für Mitarbeiter können helfen, Phishing-Versuche frühzeitig zu erkennen und zu verhindern. **
-
Wie kann die Authentizität des Absenders einer E-Mail überprüft werden, um Phishing-Angriffe zu verhindern?
Die Authentizität des Absenders einer E-Mail kann durch die Überprüfung der E-Mail-Adresse und des Namens des Absenders erfolgen. Es ist wichtig, auf verdächtige oder ungewöhnliche E-Mail-Adressen zu achten, die nicht mit dem angeblichen Absender übereinstimmen. Darüber hinaus können digitale Signaturen und Verschlüsselungstechnologien verwendet werden, um die Echtheit einer E-Mail zu bestätigen. Es ist auch ratsam, bei verdächtigen E-Mails den Absender direkt zu kontaktieren, um die Authentizität der Nachricht zu überprüfen. **
* Alle Preise verstehen sich inklusive der gesetzlichen Mehrwertsteuer und ggf. zuzüglich Versandkosten. Die Angebotsinformationen basieren auf den Angaben des jeweiligen Shops und werden über automatisierte Prozesse aktualisiert. Eine Aktualisierung in Echtzeit findet nicht statt, so dass es im Einzelfall zu Abweichungen kommen kann. ** Hinweis: Teile dieses Inhalts wurden von KI erstellt.